




生成AIの活用は、文章や画像をつくる段階から、AIが自らタスクを実行する「AIエージェント」の段階へ移りつつある。エージェントが担う仕事が増えるほど、その裏側で静かに数を増やしているものがある。外部サービスにアクセスするための「鍵」だ。
この鍵の管理は、AI活用を社内で広げようとする企業が、いずれ向き合うことになる重要な論点である。そこで今回は、APIを構築・利用するためのプラットフォームを提供する Postman に、その課題と新たな対処法について、FINDERS読者にも分かりやすく解説してもらった。
APIの鍵とは何か
いまのソフトウェアは単独では動かない。あるサービスが別のサービスの機能を借りることで成り立っている。この借り受けの窓口がAPIで、無断で使われないよう、窓口には鍵がかかっている。APIキーやトークンと呼ばれるものがそれにあたる。
開発者やアプリ、そしてAIエージェントは、この鍵を持っているからこそ承認された相手として扱われ、必要な機能を使える。外部サービスという建物に入るための合鍵だと考えればよい。問題は、この合鍵が一度手元に渡ると、簡単に複製され、あちこちに広がっていくことにある。
鍵が漏れたときに起きること
合鍵は、開発者の端末に届いた時点から広がりはじめる。設定ファイルに書き込まれ、ソースコードの保管場所に複製され、チャットに貼られ、開発ツールの設定や自動処理のログにも残る。資格情報が一度開発者のマシンに渡ると、こうした場所へ次々と拡散し、セキュリティの担当者が全体を把握して管理することが難しくなる。
合鍵を何本も作って配ったものの、いま誰が何本持っているのかを誰も把握できていない。そうした状態に近い。しかもこの鍵は、盗まれても物理的な痕跡が残らない。漏れた一つの資格情報が、問題に気づいて対処するまでのあいだに何度も悪用されることがある。従来のやり方は、鍵を配ったうえでそれを守り、追いかける構造だった。守る対象が増える限り、この負担は減らない。
AIエージェントがもたらす変化
ここにAIエージェントが加わる。人間の開発者が一日に呼び出すAPIの回数は限られるが、Postmanによれば、AIエージェントは人間の千倍のペースでAPIを呼び出しはじめており、攻撃を受けうる範囲がこれまでにない速さで広がっている。
エージェントを何十、何百と並行して動かす運用も現実になってきた。そのたびに従来の考え方で長期間有効な鍵を配っていては、守るべき鍵の数が際限なく膨らむ。人間だけでなく、AIという人間以外の担い手にも安全に鍵を渡す。この課題が多くの組織の前にある。
資格情報を配らないという方法
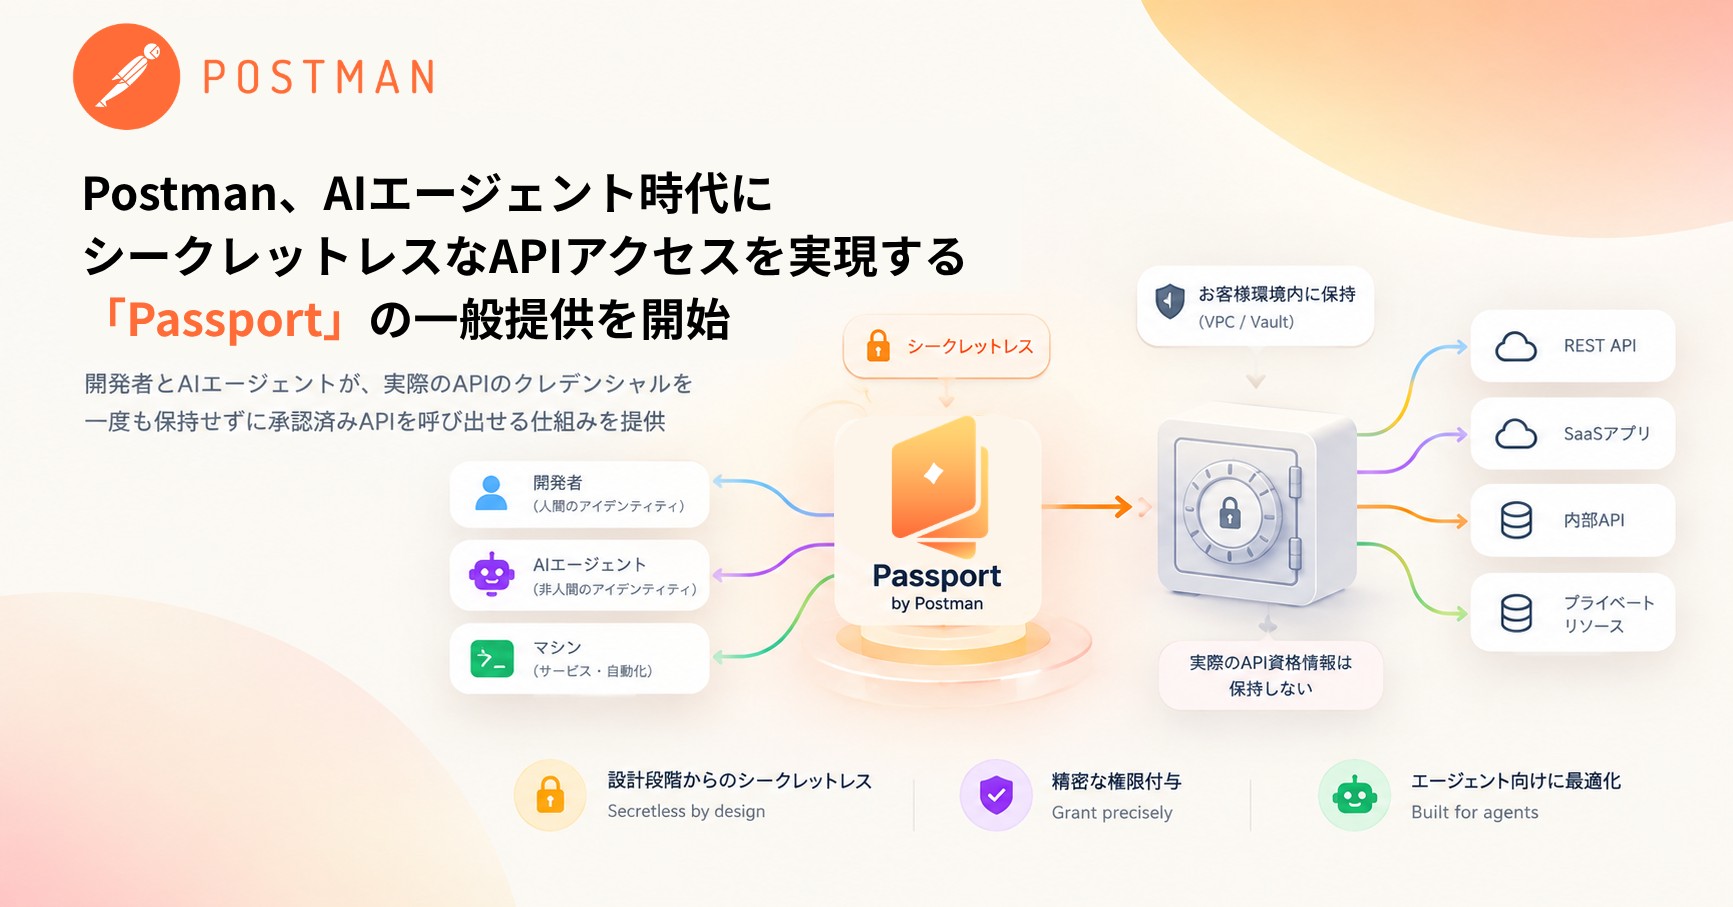
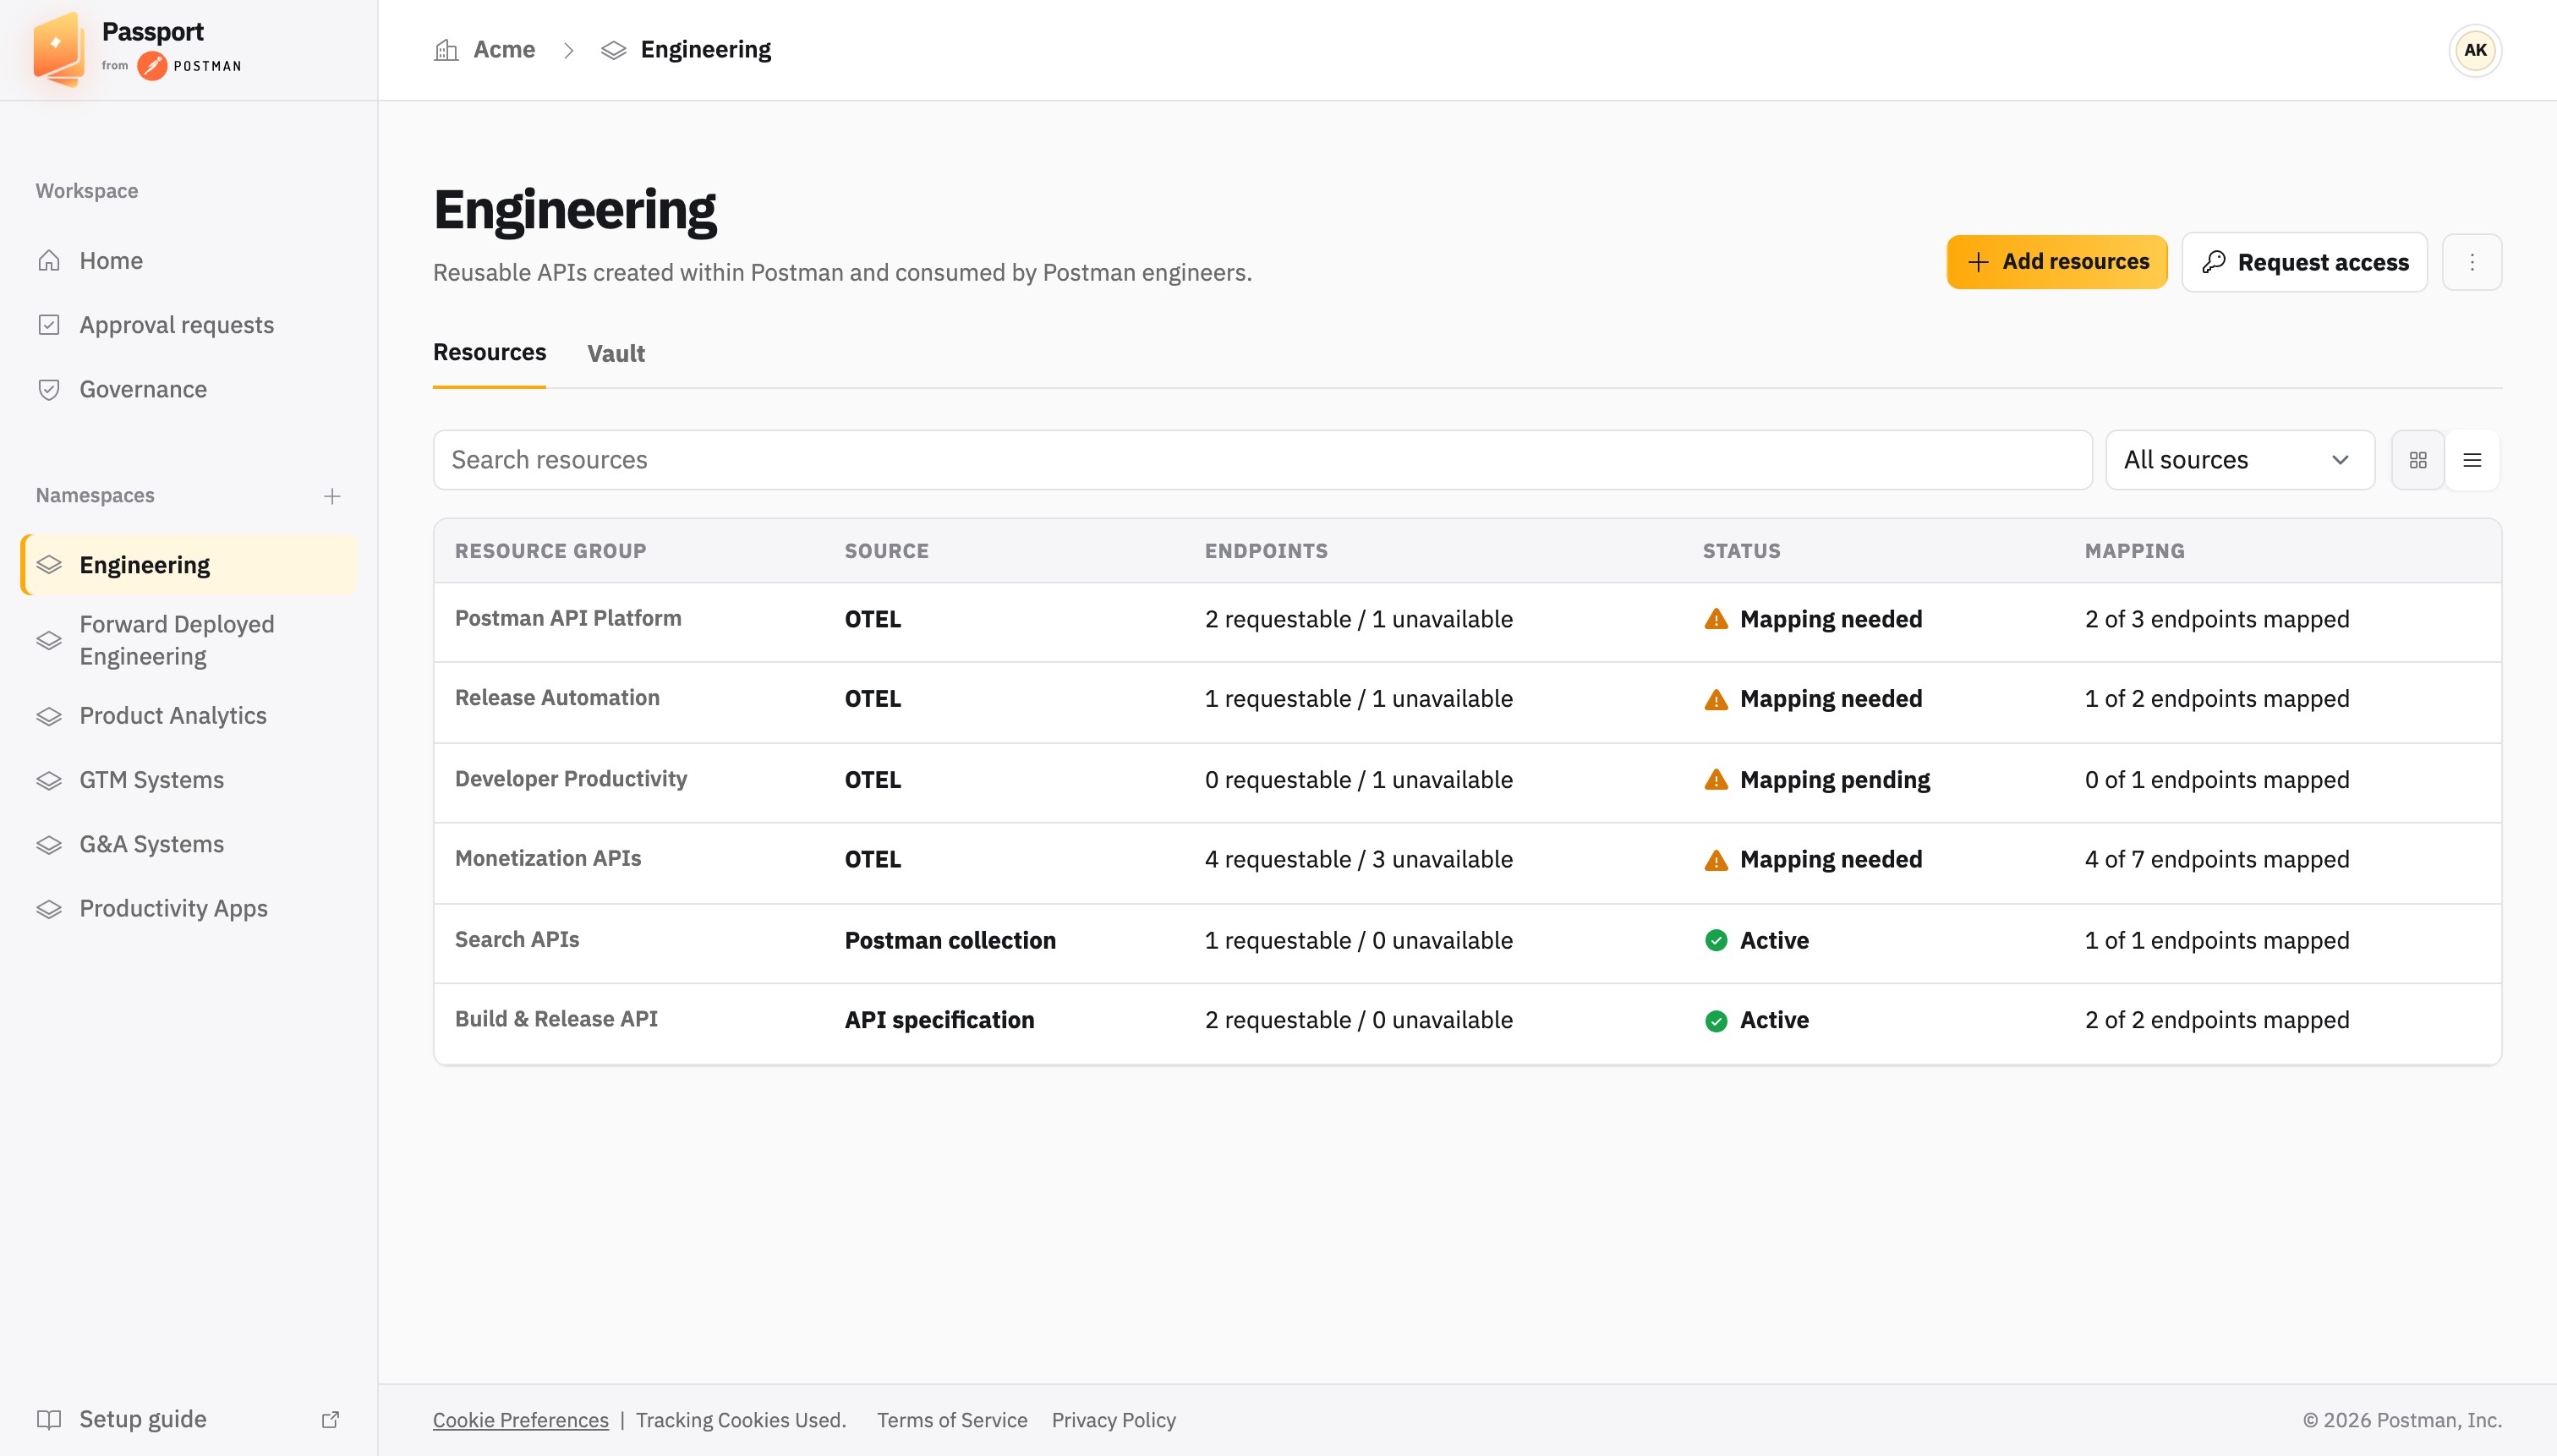
Postmanが一般提供を始めた「Passport
by Postman」は、この課題に対して、そもそも鍵を配らないという方針で応える製品である。同社はこれをシークレットレスと呼んでいる。
Postmanの共同創業者兼CEOであるアビナブ・アスタナは、PassportはAPIアクセスにシークレットレスな方法を持ち込むものであり、人間か人間以外かを問わずあらゆる利用者が、実際の資格情報を持たないまま承認済みのAPIを呼び出せるようにする、と説明している。
考え方はホテルのフロントに近い。宿泊客が金庫のマスターキーそのものを持ち歩くのではなく、鍵をフロントに預け、必要なときに引換の符号を示す。実物の鍵は安全な場所から出ず、手元にあるのは本人に結びついた符号だけだ。従来のAPIキー管理やゲートウェイが鍵をどう配りどう守るかに重点を置いてきたのに対し、Passportは資格情報を利用者自身の環境の中に置いたまま保持する点が異なる。
Passportの仕組み
機能をかみ砕くと、大きく三つになる。
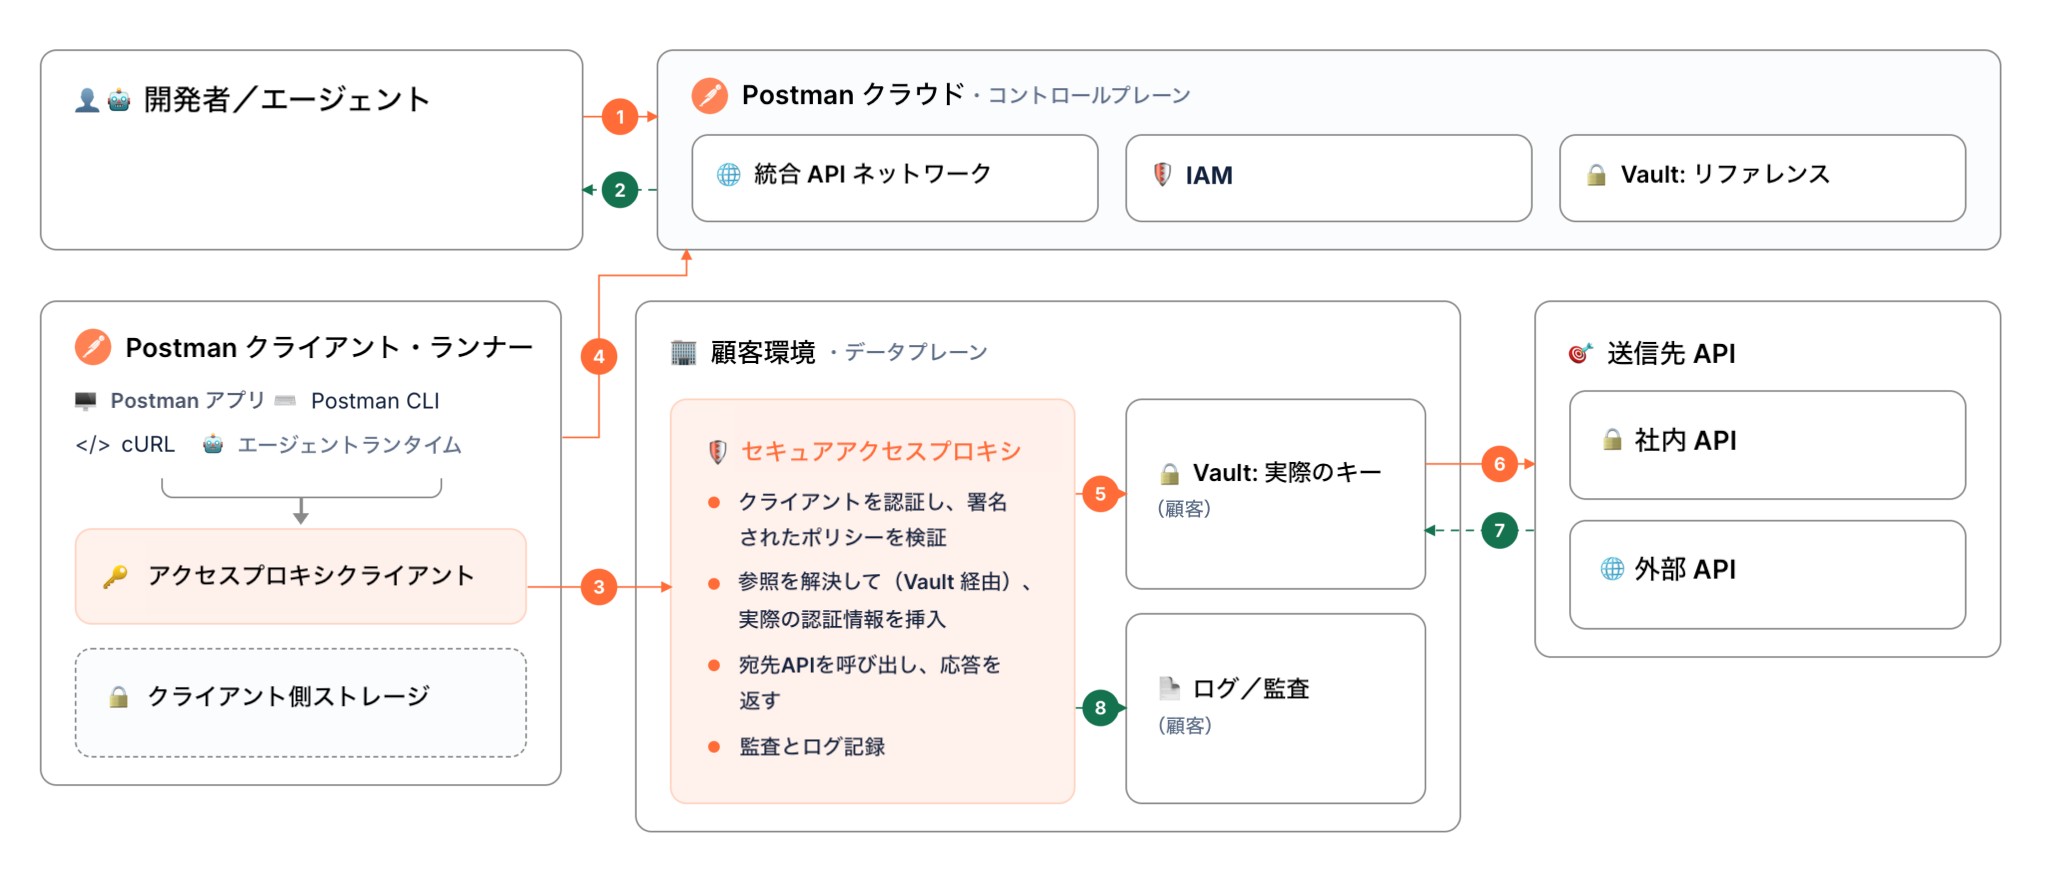
一つ目は、本物の鍵を保管庫から出さないことだ。実際のAPIキーは利用者の環境内の保管庫にとどまり、開発者やエージェントの手元に届くのは、本人に結びついた暗号化済みの参照トークンだけである。この符号はPostmanの仕組みを経由しなければ働かないため、仮に漏れても単体では使えない。
二つ目は、許可する範囲を細かく決められることだ。どの操作を、どのアクセス先まで認めるかを細部まで指定でき、すべてのリクエストは保管庫に届く前にこの条件と照合される。認めた範囲の外にはアクセスが及ばない。
三つ目は、AIエージェントを前提に設計されていることだ。エージェントには、恒久的な親アカウントから発行される、一時的でタスク単位に限定された利用権が渡される。仕事が終われば失効するので、長期間有効な鍵をばらまかずに多数のエージェントを運用できる。下位のエージェントは、親に認められた権限の一部だけを引き継ぐ。
加えて、誰がいつどのAPIを呼び出したかを特定でき、問題があれば数秒でアクセスを取り消せる。鍵を配って守るやり方から、鍵を配らず、利用の状況を常に見える状態に置くやり方へと、守り方の重心が移る。
Postmanがこの製品を出す背景
Postmanは、APIの開発、テスト、ドキュメント化、管理を一つにまとめたプラットフォームとして知られる。世界で四千万人を超える開発者と、フォーチュン500企業の98%を含む五十万以上の組織が利用している。APIの入り口を広く扱ってきた企業といえる。
そのPostmanがPassportを独立した製品として投入したことは、同社がAPIセキュリティの領域へ本格的に事業を広げたことを示す。AIエージェントがAPIを通じて機能を発揮する以上、そのアクセスをどう安全に保つかは、AIを業務に組み込むうえで避けて通れない。
導入を検討する場合
AIエージェントの導入を検討している、あるいはすでに動かしている。SaaSやシステム間の連携が増え、どの鍵を誰が持っているか把握しきれていない。こうした状況に心当たりがある組織にとって、Passportは検討に値する。
自社の環境でどう使えるかは、システムの構成やAIの利用段階によって変わる。Postmanの日本チームは、現在の資格情報の管理状況の確認から、Passportを用いた運用の設計、動作の確認まで、個別に相談を受け付けている。Passportは2026年9月16日に一般提供を開始した。自社の状況に沿った使い方を知りたい場合は、日本チームへの問い合わせから始められる。
[関連記事]
企業AIの現在地を一望。 CEATEC 2026 へSAJ会員8社が集う「AI共創パビリオン」が出展決定
Postman株式会社
https://www.postman.com/jp/