




近ごろ情報漏えいをはじめ、セキュリティインシデントのニュースが相次いでいる。サイバー攻撃は誰にとっても身近な問題となり、その守り手となるセキュリティ人材の育成が急務になっている。
そんな中、三井物産セキュアディレクション (MBSD) が毎年開催している学生向けの第11回セキュリティコンテスト 「MBSD Cybersecurity Challenges」 が、2026年12月5日(土)に最終審査会を迎える。今回参加者が挑む課題は、Webサイトに潜む脆弱性を見つけ出し、その結果を 「報告書」 にまとめること。問題を解いて終わりではなく、診断の結果を相手に伝わる形で書き上げるところまでが問われる、脆弱性診断の実務を体験できるコンテストだ。
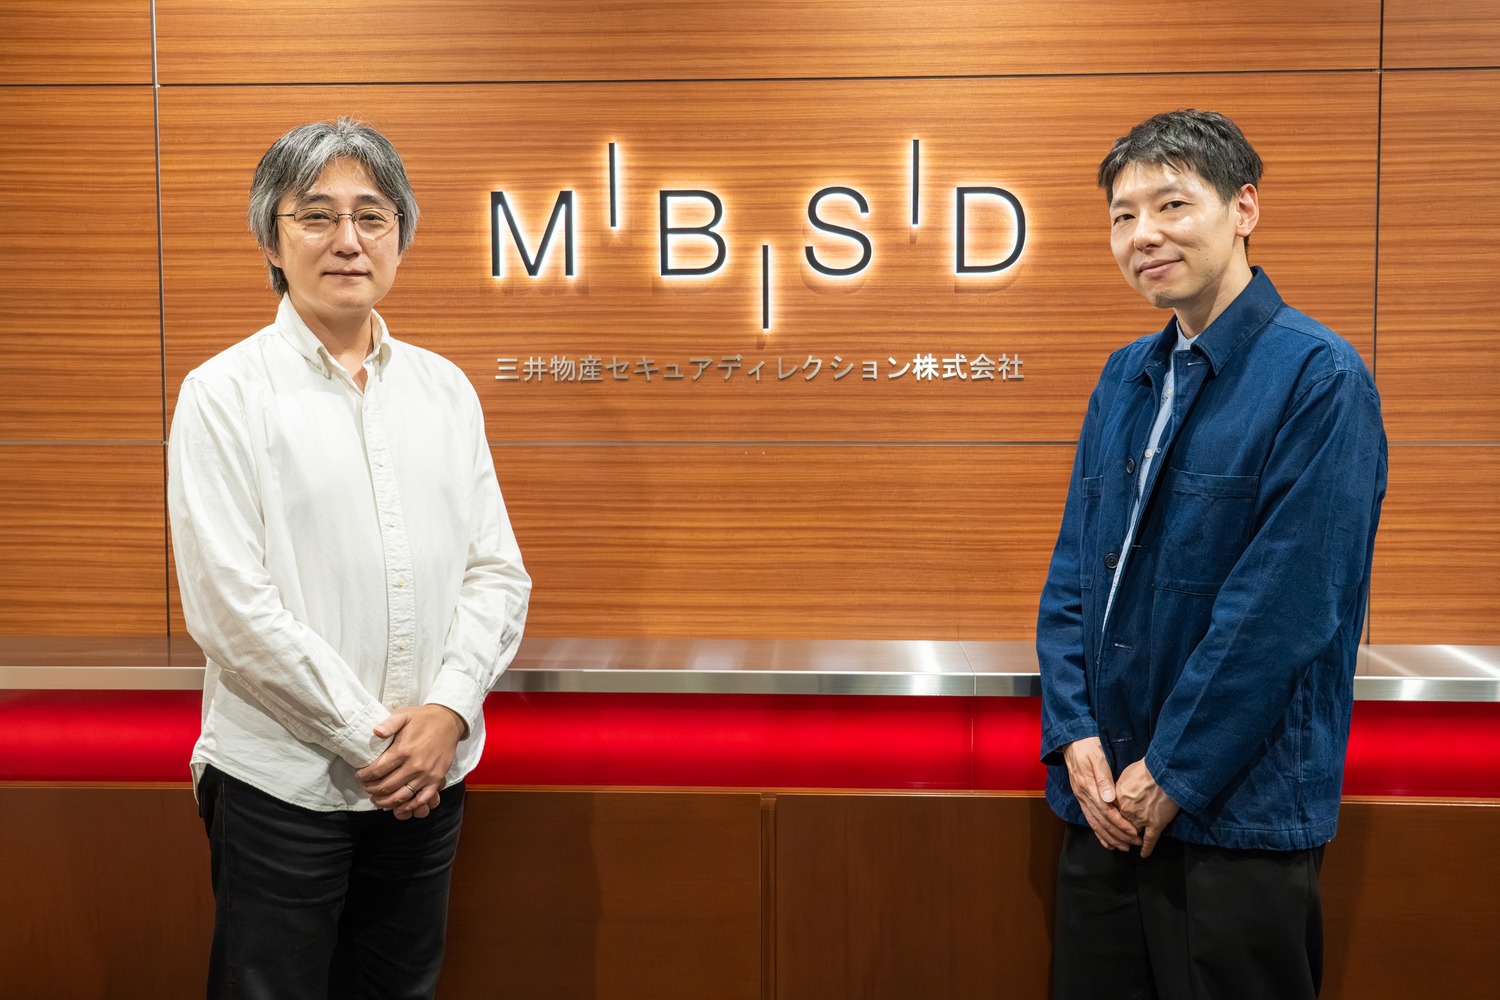
今回FINDERSでは本コンテストの様子をレポートしていく予定だ。そこでまず最終審査会を前に、コンテストの運営に携わる国分裕氏と洲崎俊氏に、脆弱性診断という仕事の実像から、コンテストの10年の歩みまで話を聞いた。
(取材日:2026年11月4日)
国分 裕
三井物産セキュアディレクション株式会社 テクニカルサービス事業本部 技術アドバイザー
ペネトレーションテストや脆弱性診断などの業務に携わる。本コンテストの発案者として初開催から関わり、課題づくりや全体の運営を担ってきた。
洲崎 俊
三井物産セキュアディレクション株式会社 テクニカルサービス事業本部 先端技術事業部 レッドチーム マネージャー
ペネトレーションテストなどを提供する部署のマネージャーを務めながら、自身もエンジニアとして実務にあたる。入社以来、本コンテストには第3回以降、毎回携わっている。
高校生や大学生・大学院生にも門戸を開き、11回目を迎えた実務型のコンテスト
MBSD Cybersecurity Challengesは、MBSDが主催するセキュリティコンテスト。日本国内に住む、15歳以上25歳以下の学生・生徒が、4名以内のチームで参加する。第1回開催は2016年。それ以来、毎年テーマを変えながら続けてきた。そして今年の開催では、これまで専門学校生や高専生に限定していた対象枠を高校生や大学生・大学院生にも広げた。
今年の応募期間は9月14日(月)から10月31日(土)まで。取材時点ではすでに締め切られており、一次審査が進められている段階で、上位10チームが12月5日(土)の最終審査会に進む予定だ。
取材に応じてくれたお二方は、ともにMBSDのテクニカルサービス事業本部で、脆弱性診断やペネトレーションテスト *1 に携わっている。
*1 ペネトレーションテスト:実際のサイバー攻撃を模した手法で、許可されたシステムやネットワークへの侵入を試み、侵入の可否や被害の範囲を検証するテスト。
洲崎氏によるとMBSDのセキュリティ事業は診断、監視、コンサルティングの3つが柱だといい、お二方が所属するのは、このうち診断サービスを提供する部門だ。診断はWebだけでなく、「ネットワークやスマートフォン、OA環境全体や組織全体を対象にすることもあります」 という。
脆弱性診断とは、システムの 「健康診断」
そもそも脆弱性診断とは、どんな仕事なのか。身近なものにたとえてもらうと、国分氏は 「健康診断と、考え方は近いと思います」 と例を挙げ、「お医者さんが体を調べて、問題のある箇所を指摘する。怪しい箇所があればより精密に検査するし、検体採取や薬を使うなど体に負担のある手法もある。そうやって悪い部分を把握したうえで、問題があればこう治療していきましょうというアドバイスをする」 と続けた。
またセキュリティの現場における人材不足の切実さについて問うと、国分氏は 「全然足りていないと感じています」 と話し、洲崎氏も 「セキュリティの領域が、そもそもすごく広いんです。僕らのようなベンダーの立場と、ユーザー企業の人材とでは、スキルセットも求められる領域も全然違います。ご存じのとおり昨今は色々なインシデントが多発しているという背景もあり、セキュリティ技術を理解して対応できる人材は様々な現場で不足していると思います」 と続けた。
報告書で伝えるまでが勝負。CTFとは異なる実務型の仕組み
今回のコンテストのテーマは、Webサイトに対する脆弱性診断。MBSDが課題用に脆弱性を仕込んだサイトを仮想マシンとして参加者に配布し、各チームで脆弱性を探し 「報告書」 にまとめて提出するのが、一次審査の流れだ。
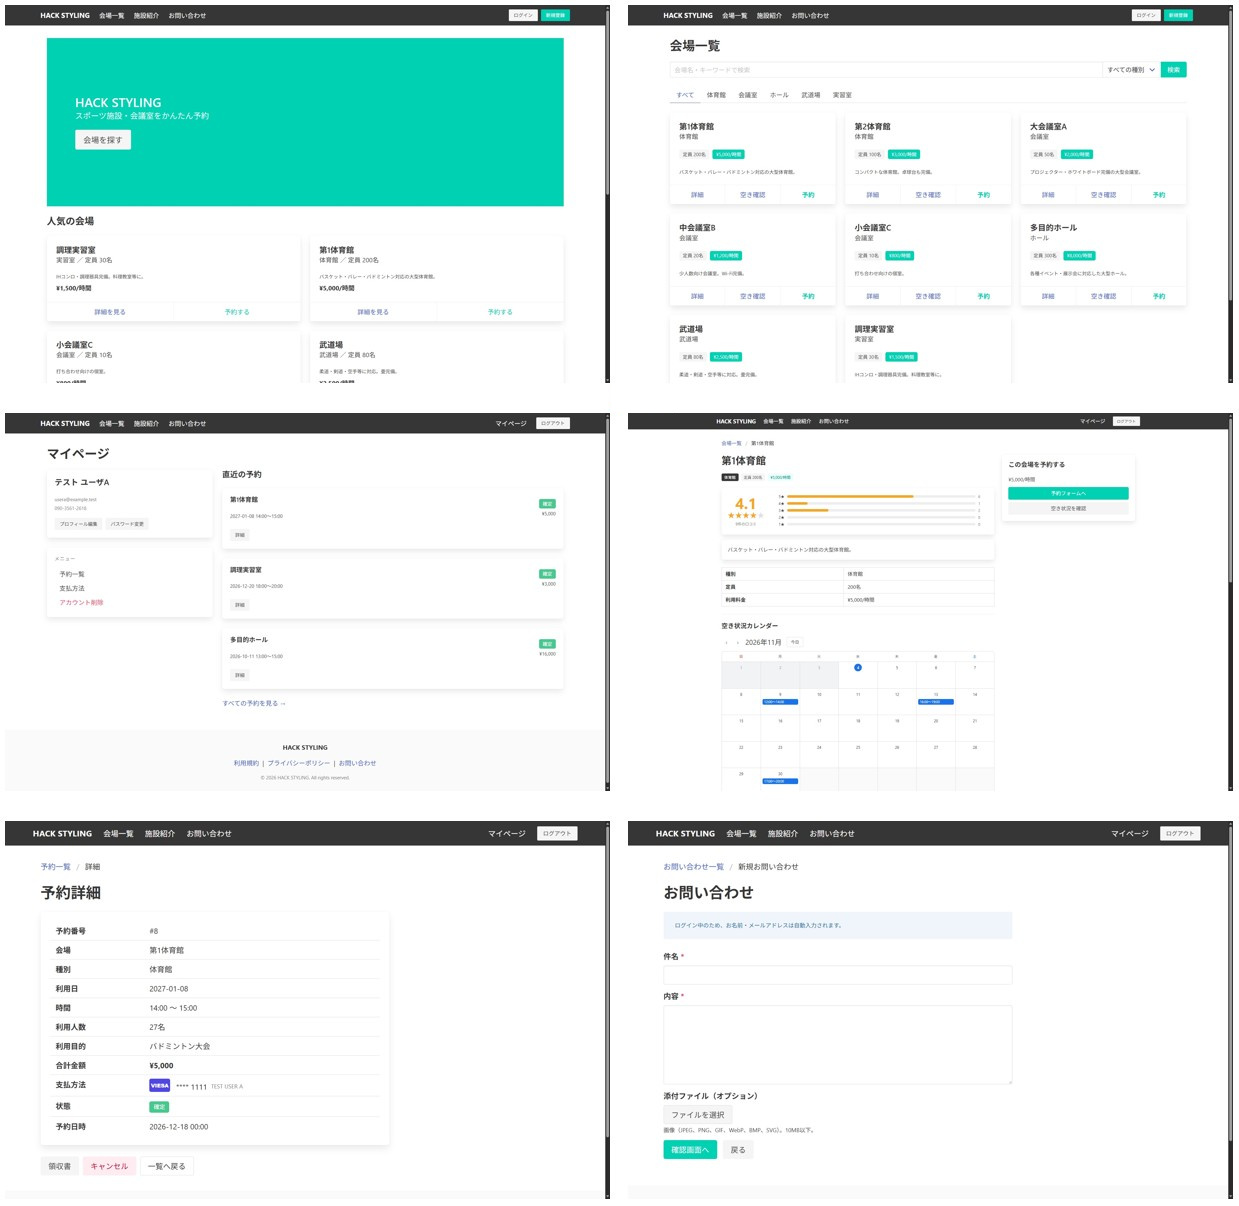
そして一次審査を通過した上位10チームが 「最終審査用課題」 に挑む。今度はMBSDが用意したWebサイトにインターネット経由でアクセスし、そこに潜む脆弱性を診断する。その結果をもって、最終審査会に臨むという流れだ。国分氏は 「一次審査では仮想マシンを配って、それぞれのPCの中で動かしてもらいましたが、最終審査用課題は、我々のほうでクラウド上にサーバーを立てて、そこにアクセスして診断してもらう形になっています」 と補足する。
今年の課題の題材は、会議室や施設の予約システムだという。「ユーザー登録をして会議室などを予約し、支払いをする、という機能を持ったWebサイトです」 と国分氏。全チームが同じ課題に取り組む。
気になるのは生成AIの存在だが、洲崎氏は 「AIを使うことはNGではありません。むしろ、AIを活用する場合にはどう使ったのか、うまく使いこなしたのかを、報告書の中で表現してもらうことに期待しています」 という。
さらに他のコンテストとの違いを尋ねると、洲崎氏はCTFを例に挙げた。
「CTF *2 では課題を解いて得点を競いますが、私たちのコンテストは、お客様に報告書を提出する脆弱性診断の実務に近いんです。見つけた問題点をどのようにまとめて報告してくるか、どのようにリスクの優先順位を整理するかなど、脆弱性診断士の腕の見せどころになるような仕事を体験していただきます」 という。
*2 CTF (Capture The Flag):サイバーセキュリティの知識や技術を用い、暗号解読や脆弱性の調査などを通じて、隠された 「フラグ」 と呼ばれる文字列を見つけ、得点を競う競技。
審査では技術力だけが見られるわけではない。もちろん脆弱性を検出した手法など技術的な面も審査の対象になるというが、洲崎氏は審査のポイントとして、どのように工夫して取り組んだか、発見した脆弱性に対してどのようにリスクを評価しているか、そして報告書がわかりやすく書かれているか、といった点を挙げる。
これまでの10年の歩み――テーマを変えながら試行錯誤
コンテストが始まったきっかけについて国分氏は、「当社ではこれまで中途採用の人が多くて、新卒で入ってくるような若い人たちとの接点が非常に薄かったんです。こうしたコンテストを足がかりにできないか、という思いがありました」 と振り返り、「若い方々にとっては、セキュリティの業務とはどんなものか、なかなかイメージがしにくいと思います。そこで私たちの実務に近いことをコンテストの題材にすれば、セキュリティの仕事について少し理解してもらえるのではと考えました」 と続けた。
実は本コンテストは、こうした思いから国分氏が企画を立て、会社に提案したことで実現にいたったという。
一方、この10年間でセキュリティを取り巻く状況も変わりつつあり、運営側も毎回試行錯誤を重ねながらテーマを考えてきた、と国分氏は話す。過去にWeb診断をテーマとした回では、「いかに脆弱性を見つけられるか」 に注力したが、今回は何を見つけたか以上に、それをどう報告するかに重きを置いているという。
これまでに取り扱ってきたテーマは、Web診断のほか、フォレンジック *3 (第3回)、WAF *4 作成 (第4回)、教育 (第5回)、診断ツール作成 (第6回) など多岐にわたる。洲崎氏も 「毎回同じことをやるより、いろいろ変わったことをやりたいね、という思いがありました」 と話す。
印象に残っている回を尋ねると、洲崎氏はまず、自身が最も苦労した 「フォレンジックのテーマの回」 を挙げた。「正解のレポートを自分で作ったんです。その回答を作るのが相当大変で、よく記憶に残っています」
また印象に残っているのは、WAFを作るテーマの回だという。参加チームにWAFを作ってきてもらい、それを評価する形式だった。「作ってきたWAFを会場でみんなに設定してもらい、運営側が疑似攻撃を行い、どこまで防げるかを評価しました。当日の会場で実査をおこなったので、トラブルが結構多くて大変だったのを、よく覚えています」
*3 フォレンジック:サイバー攻撃や不正行為の原因・被害の範囲などを明らかにするため、端末やサーバーに残されたデータやログを証拠として保全・分析する調査手法。
*4 WAF (Web Application Firewall):WebサイトやWebアプリケーションへの通信を監視し、情報の盗み出しやデータの改ざんを狙う不正な通信を検知・遮断する仕組み。
国分氏は、課題の形式にも大きく2種類あったと説明する。今回のように診断レポートを出してもらうタイプと、ツールを作って出してもらうタイプだ。
「ツールを作ってもらうとなると、それなりに時間がかかってしまうので、難易度が上がってしまいます。期間や難易度の調整は、本当に難しいです。また学生さんは学業が本分ですので、影響を与えないようにといろいろ考えながらやっています」
実際、過去の実績を見ると、ツール作成がテーマの回は参加が少なめで (第6回50チーム、第9回39チーム)、難易度の高さや取り組む時間の確保の難しさが影響したことがうかがえる。
一方で、このコンテストの経験を通じて業界に入った人もいる。洲崎氏は、「今では友人になった方もいますし、今回の運営メンバーの一人は、学生のときにコンテストに参加したことがきっかけとなって入社しました。このコンテストを通じてセキュリティの仕事に就いてくれるのはうれしい限りです」 と顔をほころばせた。
参加対象を広げ、セキュリティを志す学生を増やす
今年、高校生や大学生・大学院生にまで対象を広げた理由を、洲崎氏はこう語る。
「10回ほど続けてきて、より多くの方に参加していただきたいという思いで、今回満を持して拡大しました。このコンテストは、セキュリティの仕事を学生の方に体験していただくとともに、弊社のことをなるべく多くの人に知っていただきたい、という狙いもあります。そういった意味でも、対象を広げようということになりました」
ただ、採用に直結させることだけが目的ではない、と洲崎氏は強調する。
「もちろん、弊社に入っていただければ、という思いはありますが、このコンテストを通じてセキュリティの技術って面白い、セキュリティに興味がある、と感じてもらう。それがきっかけとなって、将来的にセキュリティを志していただく。そうなったらいいな、というのが一番の狙いです」
こうした、より多くの若い人に門戸を開こうとする意識は、社内で共有されている。セキュリティの世界は特殊な能力のある人でないとできない、といったイメージが先行してしまっていることも課題だという。
スポンサー企業の存在も、その広がりを支えている。今年はスポンサーとしてFPTジャパンホールディングス、サイボウズ、日本プルーフポイントの3社が、後援としてIssueHunt (イシューハント) が名を連ね、最終審査会ではスポンサー企業が自社を紹介するPRタイムも初めて設けられる予定だ。
今年の応募状況は、取材時点での集計では111チーム、学校数は全国68校 (大学と大学院は1校として集計) にのぼるという。学校の種類も高校、高専、専門学校、大学、大学院と幅広い。参加チーム数は 「おそらく過去最多だと思います」 と洲崎氏は話す。
12月5日(土)の最終審査会へ。サイバー攻撃が身近になった今、守り手を育てる意味
最終審査会は、2026年12月5日(土)に都内会場で開かれる。当日は、10チームの発表のほか、スポンサー企業のPRタイム、審査、表彰式、懇親会が予定されている。
最終審査会では、勝ち進んだ10チームが、決められた持ち時間の中で最終審査用課題の結果を報告する。審査員はプレゼンテーションも含めて評価する。
見どころを洲崎氏に聞いたところ、「毎回学生のプレゼンテーションはレベルが高くて驚かされます。審査員もそこを楽しみにしています。また審査員は難しい質問も投げかけるので、どう回答するかも評価のポイントになりますね」 と語り、国分氏も 「一次審査とは違ったことをやってくるチームがあるのかなと、期待しています」 と話す。
続いて、セキュリティの仕事の面白さについてお二方に聞いた。
国分氏は、「セキュリティは単体の技術ではなく、プログラムをはじめ、さまざまな分野に関わります。それぞれの分野をベースに、そこへセキュリティの知識や技術が加わっていくので、幅が広く、いくら学んでも勉強することが尽きません。そこがひとつの魅力だと思います」 と、その奥深さを挙げる。
洲崎氏は、自分たちが 「オフェンシブ」、つまりお客様から許可を得たシステムへ疑似攻撃を行って安全性を評価する側にいると説明したうえで、その興味深さを語る。「システムを守るための多様な手段や高度な技術を探求することには大きな意義があり、やりがいも感じます。問題を見つけて指摘することで、インシデントを防ぐなど、世の中の役にも立てる。技術的な奥深さと、人々の役に立てること。その両方が魅力なんじゃないかと思います」
最後に、セキュリティに興味のある学生や、来年の参加を考える人へのメッセージをお二方に聞いた。
国分氏は、「こうしたイベントへの参加を通じて、ものを安全に作るために、セキュリティを意識する必要があると気づいてもらいたいと思います。私たちのコンテストに限らず、CTFなどにも、今のうちから積極的に参加してみてください」 と、学生に向けてセキュリティに触れる機会を持つよう呼びかける。
洲崎氏は、「このコンテストの目的は、学生の皆さんが何かを始めるきっかけになることです。私はセキュリティが好きでこの仕事をしていますが、技術として非常に面白く、やりがいもあります。このコンテストを通じて、セキュリティに取り組む仲間が増えればうれしいですね」 と、コンテストの目的を改めて語った。
見つけた脆弱性を、相手に伝わる 「報告書」 に落とし込み、対策まで示す。技術は守るために使うという原則。MBSDのコンテストが問うのは、技術力だけでなく、実務で求められる多面的な力だ。10年にわたり続いてきた背景には、採用にとどまらず、セキュリティの面白さと仕事の実像を若い世代に届けたいという思いがあった。12月5日(土)の最終審査会で、10チームがどんな診断と報告を見せるのか。当日の様子は、改めてFINDERSでレポートする予定だ。
MBSD Cybersecurity Challenges 2026 (第11回セキュリティコンテスト)
主催:三井物産セキュアディレクション株式会社
応募資格:日本国内に居住する、2026年4月1日時点において15歳以上25歳以下の学生・生徒 (1チーム4名以内)
応募期間:2026年9月14日(月)~10月31日(土) ※募集は終了
最終審査会:2026年12月5日(土) 12:30~18:00 会場:TKPガーデンシティPREMIUM京橋ANNEX
スポンサー:FPTジャパンホールディングス株式会社、サイボウズ株式会社、日本プルーフポイント株式会社
後援:IssueHunt株式会社
MBSD Cybersecurity Challenges 2026 (第11回セキュリティコンテスト) 公式サイト
https://www.mbsd.jp/company/sustainability/mbsdcc2026/
三井物産セキュアディレクション
https://www.mbsd.jp/